Bir kurumun büyümesi, şube sayısının artması ve operasyonunun karmaşıklaşması; risklerin de aynı hızla katlanması anlamına gelir. Şirketlerin kurumsal hedeflerine ulaşırken karşılaştıkları en büyük tehlike ise kontrol mekanizmalarının yetersiz kalması sonucu ortaya çıkan suistimaller, finansal kayıplar ve operasyonel verimsizliklerdir.
Tam bu noktada devreye giren iç denetim, bir şirketin yalnızca finansal kayıtlarını değil; tüm operasyonel, idari ve yasal süreçlerini güvence altına alan stratejik bir yönetim kalkanıdır.
Peki, iç denetim tam olarak nedir? Hangi amaçlarla yapılır, süreçleri nasıl işler ve modern bir dijital denetim yazılımı ile bu süreç nasıl yönetilir?
İç Denetim Nedir?
Uluslararası İç Denetçiler Enstitüsü’nün (IIA) tanımına göre iç denetim; bir kurumun faaliyetlerini geliştirmek ve onlara değer katmak amacını güden bağımsız, objektif bir güvence ve danışmanlık faaliyetidir.
Geleneksel teftiş anlayışında amaç sadece "suçlu veya hata aramak" iken; modern iç denetimin odak noktası kurumsal riskleri henüz gerçekleşmeden öngörmek, kontrol zafiyetlerini gidermek ve süreçleri iyileştirmektir.
İç Denetimin Temel Amaçları
Bir işletmede sağlıklı işleyen bir iç denetim mekanizmasının 4 ana hedefi vardır:
Varlıkların Korunması: Şirketin nakit, stok, makine, veri ve marka değeri gibi somut ve soyut varlıklarını hırsızlık, suistimal, kayıp veya israfa karşı korumak.
Operasyonel Verimlilik ve Standartlaşma: Süreçlerin şirket içi prosedürlere, bütçe hedeflerine ve kurumsal standartlara uygun yürütülmesini sağlamak.
Mevzuat ve Yasal Uyum (Compliance): Vergi kanunları, iş sağlığı ve güvenliği, KVKK, çevre mevzuatı ve sektörel düzenlemelere tam uyum sağlayarak yasal ceza risklerini sıfırlamak.
Güvenilir Finansal ve Operasyonel Raporlama: Yönetim kurulunun ve yöneticilerin kararlarını dayandırdığı verilerin doğruluğunu, eksiksizliğini ve manipülasyonsuz olduğunu teyit etmek.
İç Denetim Türleri Nelerdir?
İç denetim, kapsamına ve odağına göre farklı alt başlıklara ayrılır:
1. Uygunluk Denetimi (Compliance Audit): Kurum içi kurallara, kanunlara, yönetmeliklere ve sözleşmelere ne derece uyulduğunu inceler.
2. Operasyonel Denetim (Operational Audit): Şubeler, mağazalar, fabrikalar veya depolar gibi sahadaki birimlerin iş akışlarını, verimliliğini ve kaynak kullanımını denetler.
3. Finansal Denetim (Financial Audit): Muhasebe kayıtlarının, kasa hareketlerinin, faturaların ve mali tabloların doğruluğunu ve iç kontrol sistemini inceler.
4. Bilgi Teknolojileri (BT) Denetimi (IT Audit): Şirketin yazılım altyapısı, siber güvenlik protokolleri, veri tabanı erişim yetkileri ve iş sürekliliği planlarını değerlendirir.
5. Süreç Denetimi (Process Audit): Satın alma, lojistik, insan kaynakları veya kalite gibi uçtan uca iş süreçlerinin dar boğazlarını ve kontrol açıklarını analiz eder.
İç Denetim Süreci Nasıl İşler? (4 Temel Aşama)
Profesyonel bir iç denetim döngüsü birbirini izleyen 4 aşamadan oluşur:
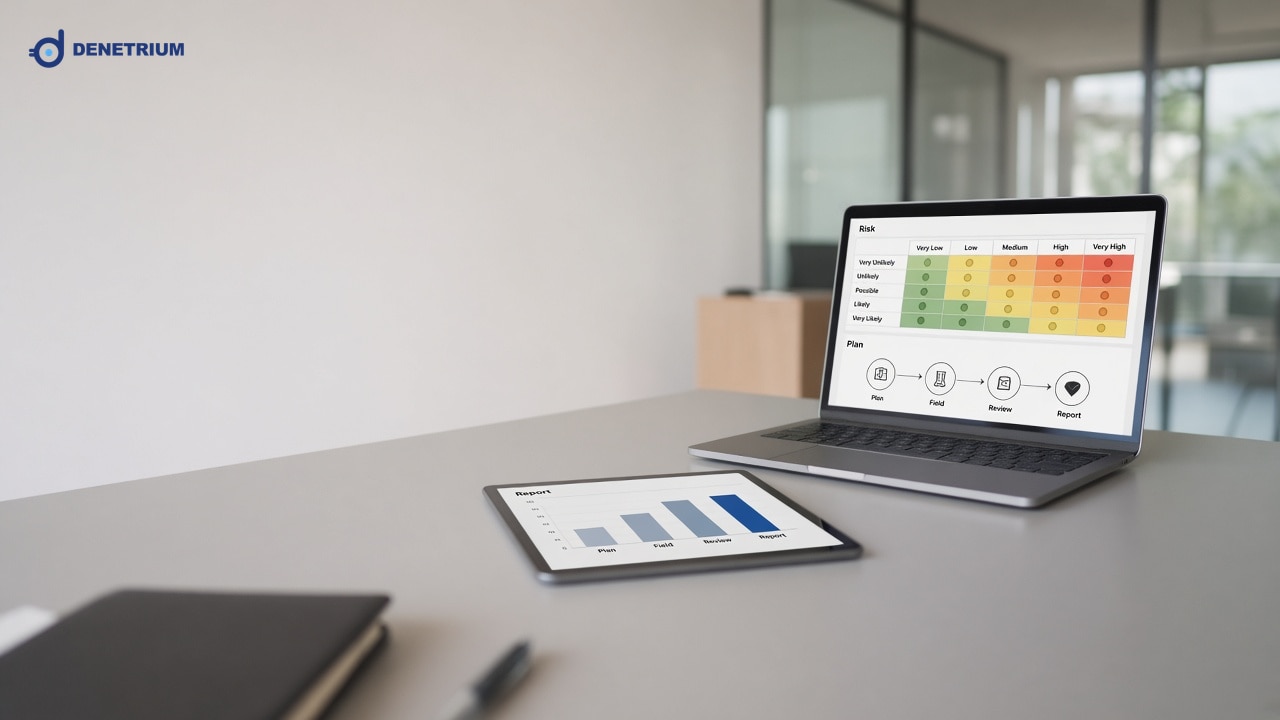
[ 1. Planlama & Kapsam ] ➔ [ 2. Sahada Uygulama ] ➔ [ 3. Raporlama ] ➔ [ 4. Takip (DÖF) ]
Planlama ve Risk Analizi: Denetim evreni taranır, yüksek riskli birimler ve şubeler önceliklendirilir, denetim kapsamı ve soru setleri hazırlanır.
Saha Çalışması ve Kanıt Toplama: Denetçiler sahada kontrolleri gerçekleştirir; çalışanlarla görüşmeler yapar, fiziksel sayımları inceler ve kontrol listelerini doldurur.
Raporlama ve Yönetim Sunumu: Tespit edilen kontrol zaafiyetleri, bulgular ve risk seviyeleri objektif bir kurumsal rapora dönüştürülür.
Takip ve İyileştirme (DÖF): Tespit edilen eksiklikler için açılan Düzeltici ve Önleyici Faaliyetler (DÖF) termin süreleri boyunca takip edilir ve doğrulanarak kapatılır.
Klasik İç Denetim Neden Yetersiz Kalıyor?
Pek çok işletmede iç denetim süreçleri hâlâ basılı kâğıt formlar, dağınık Excel tabloları ve e-posta zincirleriyle yürütülmektedir. Bu durum:
Denetim hazırlık ve raporlama sürelerini haftalarca uzatır,
Saha denetimlerinin masabaşında yapılması ("alibi denetim") riskini doğurur,
Açılan bulguların ve düzeltici aksiyonların takip edilemeyip unutulmasına yol açar.
Denetrium ile İç Denetimi Dijitale Taşıyın
Yeni nesil dijital denetim yazılımı ve denetim uygulaması Denetrium; iç denetim ekiplerinin sahadan yönetim kuruluna kadar tüm denetim döngüsünü tek platformda yönetmesini sağlar:
Mobil Saha Denetimi: Denetçiler denetim formlarını akıllı telefon ve tablet üzerinden saniyeler içinde tamamlar.
GPS ve Zaman Güvenliği: Masabaşı denetim riskini sıfırlayan konum doğrulaması (geofencing) ve canlı kamera çekimi ile kanıtlar sahadan toplanır.
Otomatik Raporlama: Denetim bittiği an yönetim kurulu ve ilgili birim amirleri için hazır resmi PDF denetim raporu üretilir.
Kapalı Devre DÖF Takibi: Bulunan her eksiklik için anında terminli aksiyon açılır; sorumlu personel fotoğraflı düzeltme kanıtı yüklemeden görev kapatılamaz.
Risk Analitiği: Tüm şubelerin, süreçlerin ve birimlerin uygunluk skorları ve kronik hataları canlı analitik kokpitte karşılaştırmalı olarak izlenir.
İç denetim süreçlerinizi kâğıt dosyaların ve hantal tabloların hantallığına terk etmeyin. Denetrium’un online denetim ve mobil denetim altyapısıyla tanışın; denetim mekanizmanızı şirketinize değer katan kurumsal bir güce dönüştürün.