Bir şirketin iç denetim ve dış denetim raporları, o kurumun en mahrem operasyonel sırlarını barındırır: Şube kasalarındaki nakit açıkları, gıda güvenliği riskleri, tedarikçi zafiyetleri, yasal ceza ihtimalleri ve personelin yaptığı uygunsuzluklar...
Peki, böylesine hassas veriler nerede saklanıyor?
Pek çok işletmede bu kritik bulgular; şifresiz Excel dosyalarında, şirket personelinin şahsi WhatsApp mesajlarında, ofis dolaplarındaki kilitlenmeyen klasörlerde veya kaybolmaya açık USB belleklerde dolaşır. Bu durum yalnızca KVKK / GDPR açısından devasa bir veri ihlali riski yaratmakla kalmaz, aynı zamanda kötü niyetli müdahalelere ve şirket itibarının sarsılmasına zemin hazırlar.
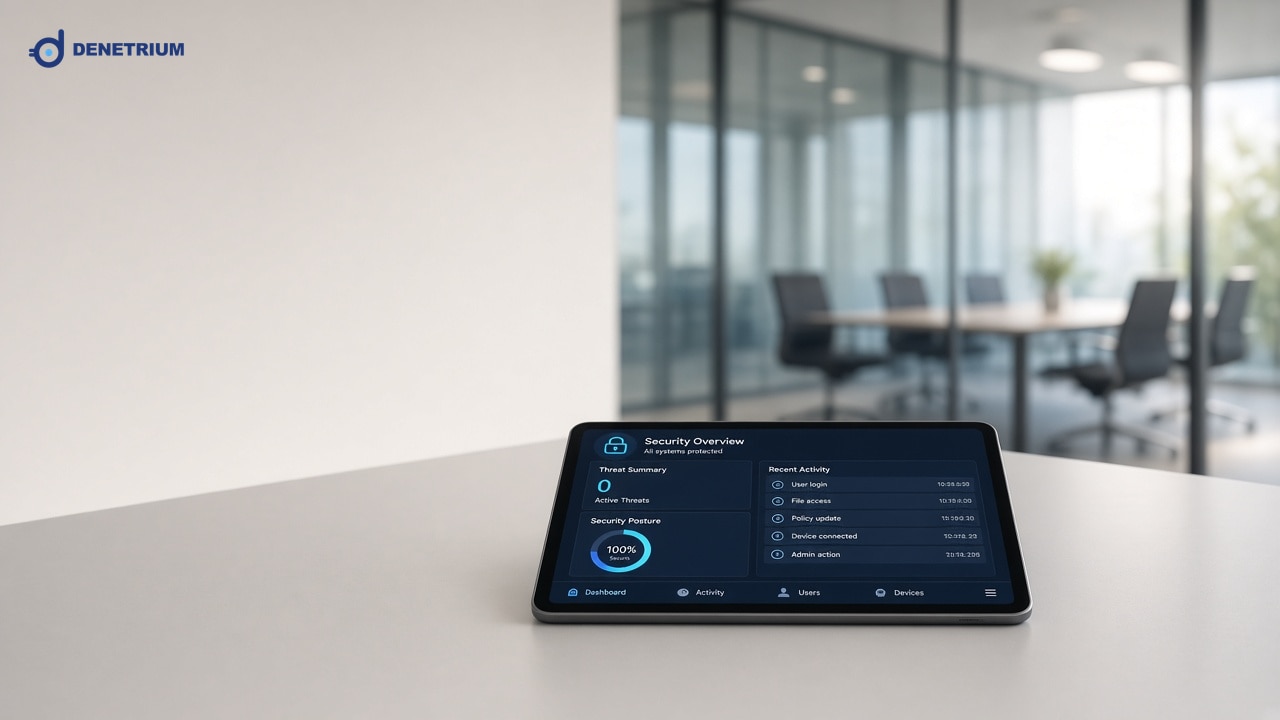
Kurumsal yönetim ilkelerinde denetimin geçerli olabilmesi için denetim verisinin güvenliği ve değiştirilemezliği şarttır. Denetrium’un kurumsal bulut mimarisiyle sunduğu güvenlik avantajları:
1. Uçtan Uca Şifreli Veri Transferi ve Güvenli Depolama
Sahada akıllı telefon veya tablet ile toplanan hiçbir denetim verisi korumasız bırakılmaz.
Denetrium Çözümü: Mobil uygulamadan sunucuya iletilen tüm denetim yanıtları, fotoğraflar ve koordinat verileri uçtan uca şifreleme (SSL/TLS ve gelişmiş kurumsal şifreleme protokolleri) ile korunur.
Veriler güvenli bulut (cloud) altyapısında izole ve şifreli olarak depolanır; üçüncü tarafların araya girerek veriyi dinlemesi veya ele geçirmesi imkansız hale gelir.
2. Güvenli Bulut Depolama ile Sıfır Veri Kaybı
Yerel bilgisayarlarda veya şube arşivlerinde saklanan denetim evrakları yangın, su baskını, donanım arızası veya çalınma riskine açıktır.
Denetrium Çözümü: Tüm iç ve dış denetim kayıtları yüksek yedeklilikli kurumsal bulut sunucularında 7/24 güvenle saklanır. Bir saha müfettişinin telefonu kırılsa veya kaybolsa bile, sisteme girilen denetim kayıtları ve fotoğraflar bulutta eksiksiz korunur.
3. Rol Bazlı Yetkilendirme (RBAC): Kim, Hangi Veriyi Görebilir?
Her denetim bulgusu her çalışanın erişimine açık olmamalıdır. Bir şube müdürünün rakip şubenin suistimal raporunu görmesi veya dış denetçinin şirket finansallarına erişmesi güvenlik açığıdır.
Denetrium Çözümü: Sistemde gelişmiş rol bazlı erişim kontrolü (Role-Based Access Control) bulunur. Şube müdürü yalnızca kendi şubesinin aksiyonlarını görürken, bölge müdürü kendi sorumluluk alanını, Genel Müdürlük ve Kalite Direktörlüğü ise konsolide büyük resmi görür. Bağımsız dış denetçilere ise sadece yetkilendirildikleri kapsamda güvenli erişim açılır.
4. Değiştirilemez Denetim İzi (Audit Trail)
Bir denetim tamamlandıktan sonra “Bu puanı kim düşürdü?” veya “Bu fotoğrafı sonradan kim sildi?” şüpheleri denetimin meşruiyetini yok eder.
Denetrium Çözümü: Denetrium, sistemde yapılan her işlemi zaman damgası ve kullanıcı kimliğiyle değiştirilemez log kayıtlarına (audit trail) işler. Denetimin başlangıç anından aksiyonun kapatıldığı ana kadar hiçbir veri manipüle edilemez; geriye dönük yasal teftişlerde tartışmasız delil niteliği taşır.
Şirketinizin en kritik operasyonel açıklarını güvensiz dosyalarda kaderine terk etmeyin. Denetrium’un uçtan uca şifreli bulut mimarisiyle iç denetim ve dış denetim verilerinizi en yüksek siber güvenlik standartlarında koruma altına alın.