Im digitalen Zeitalter sind Daten das wertvollste und zugleich verwundbarste Gut eines Unternehmens. Kundendatenbanken, geistiges Eigentum, Finanzdaten und Quellcodes geraten selten ausschließlich durch hochentwickelte Hackerangriffe in Gefahr; viel häufiger resultieren Vorfälle aus banalen physischen Sicherheitslücken, ungeprüften Zugriffsberechtigungen oder vernachlässigten Kontrollroutinen. Das international führende Managementsystem für Informationssicherheit nach ISO/IEC 27001 (ISMS) wurde geschaffen, um diese Risiken systematisch zu beherrschen.
In vielen Betrieben verharrt die Umsetzung der ISO 27001 jedoch in starren Formularen:
Asset-Inventare und Risikomatrizen versanden in statischen, unverschlüsselten Excel-Dateien,
Die Einhaltung der "Clean Desk and Clear Screen"-Richtlinie, Zugangskontrollen zum Rechenzentrum und Besucherprotokolle werden auf Papiernotizen abgezeichnet,
Sicherheitsüberprüfungen von Drittanbietern und Cloud-Providern erfolgen unkoordiniert und lückenhaft,
Kündigt sich eine externe Audit-App oder die Zertifizierungsgesellschaft an, verbringt die IT-Abteilung Wochen damit, historische Nachweise zu den 93 Maßnahmen des Anhangs A (Annex A) zusammenzusuchen.
Informationssicherheit lässt sich nicht mit statischen Tabellen und jährlichen Pflichtübungen gewährleisten. Ein wirksames ISMS erfordert eine moderne digitale Audit-Software, die Vor-Ort-Kontrollen mobil erfasst, Sicherheitslücken sofort dokumentiert und Korrekturmaßnahmen revisionssicher abschließt.
Fünf zentrale Säulen, mit denen das Audit-Tracking-Programm, das Online-Audit und die mobile Audit-App von Denetrium Ihre ISO 27001-Prozesse auditfest absichern:
1. Dynamische Prüfkataloge nach ISO/IEC 27001:2022 (Annex A)
Die aktuelle Fassung der ISO 27001 strukturiert Kontrollen in 4 Bereiche: Organisatorische, Personenbezogene, Physische und Technologische Maßnahmen mit 93 Kontrollpunkten.
Die Denetrium-Lösung: Nutzen Sie vordefinierte, modulare Prüfkataloge, die exakt auf die ISO/IEC 27001:2022 abgestimmt sind.
Verknüpfen Sie Prüfpunkte direkt mit Kontrollanforderungen (z. B. A.7.7 Clean-Desk-Richtlinie, A.7.4 Physische Sicherheitsüberwachung, A.5.19 Informationssicherheit in Lieferantenbeziehungen), sodass vor Ort erhobene Daten unmittelbar als auditfeste Nachweise dienen.
2. Physische Rechenzentrums- und Standortbegehungen mobil durchführen
Cybersicherheit ist wirkungslos, wenn die physische Umgebung ungesichert bleibt. Offenstehende Serverracks, verstellte Löschanlagen oder Überwachungslücken gefährden die gesamte Sicherheitsarchitektur.
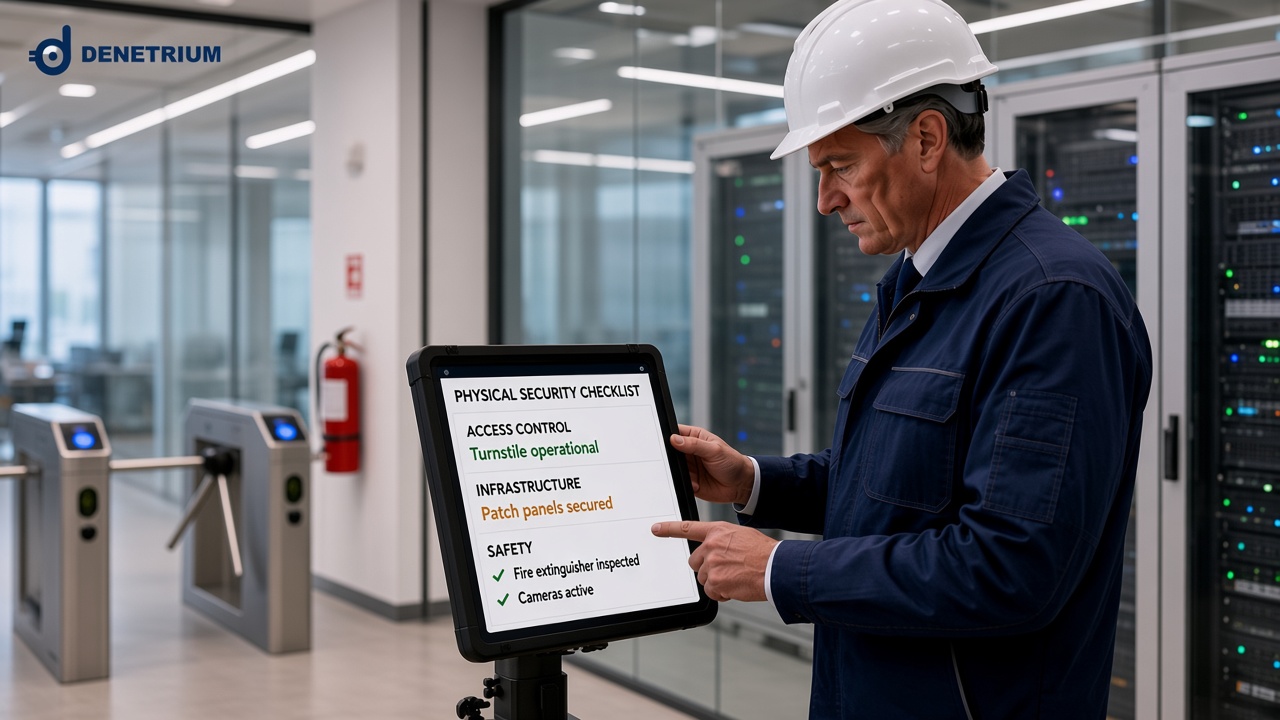
Die Denetrium-Lösung: Auditoren und IT-Sicherheitsbeauftragte führen Begehungen von Serverräumen, Zutrittsschleusen und Netzwerkschränken mobil mit der Audit-App durch.
GPS-Geofencing, kryptografische Zeitstempel und verpflichtende Live-Kamerabilder belegen die tatsächliche Kontrolle vor Ort und schließen manipulierte Schreibtisch-Audits aus.
3. Asset-basiertes Risikomanagement und Kontrollzuordnung
Unternehmenswerte erfordern differenzierte Sicherheitsniveaus – von Produktionsservern bis hin zu Entwicklungsdatenbanken.
Die Denetrium-Lösung: Binden Sie das Prüfprogramm direkt an Ihr zentrales IT-Asset-Inventar an.
Wird bei einer Begehung eine Schwachstelle festgestellt (z. B. ein ungesichertes Backup-Laufwerk oder fehlende Patch-Stände), aktualisiert die Plattform das Risikoprofil des betroffenen Assets in Echtzeit auf dem CISO-Dashboard.
4. Geschlossener CAPA-Regelkreis für Sicherheitsabweichungen
Wird eine Sicherheitslücke identifiziert, erhöht jede Verzögerung bei der Behebung das Risiko von Datenverlusten und Compliance-Verstößen.
Die Denetrium-Lösung: Jede Nichtkonformität generiert automatisch eine terminierte Korrekturmaßnahme (CAPA) für die zuständige IT-Fachkraft.
Der Bearbeiter führt eine strukturierte 5-Why-Ursachenanalyse durch und muss technische Belege (z. B. Konfigurations-Screenshots) hochladen. Erst nach digitaler Freigabe durch den Lead-Auditor gilt die Lücke als geschlossen.
5. Permanente Revisionssicherheit für Zertifizierer und Datenschutzprüfungen
Beenden Sie die zeitraubende Suche nach historischen Protokollen vor Überwachungsaudits oder behördlichen Überprüfungen (DSGVO).
Die Denetrium-Lösung: Sämtliche Begehungshistorien, Rezertifizierungsnachweise für Zugriffsrechte und Lieferantenprüfungen liegen verschlüsselt und revisionssicher in der Cloud.
Auf Knopfdruck exportieren Sie vollständige Konformitätsdossiers für das interne Audit und externe Gutachter.
Überlassen Sie den Schutz Ihrer geschäftskritischen Daten nicht ungesicherten Tabellen und manuellen Notizen. Nutzen Sie die Audit-Software, das Online-Audit und das Audit-Tracking-Programm von Denetrium, um Informationssicherheit und Compliance kontinuierlich, verlässlich und prüfungssicher zu gewährleisten.