Die Informationstechnologie ist das Nervensystem jedes modernen Unternehmens. Softwareanwendungen, ERP-Systeme, Cloud-Infrastrukturen und Kundenportale dürfen nicht nur irgendwie funktionieren; sie müssen mit verlässlicher Verfügbarkeit, messbarer Qualität und kalkulierbaren Reaktionszeiten bereitgestellt werden. Der weltweit verbindliche Standard für professionelles IT-Servicemanagement ist die ISO/IEC 20000-1 (ITSM).
Durch die Verzahnung von ITIL-Best-Practices mit der verbindlichen Struktur eines ISO-Managementsystems regelt die Norm Kernprozesse wie Störungsmanagement (Incident Management), Problem Management, Service Level Management (SLA) und Änderungssteuerung (Change Management).
In der betrieblichen IT-Praxis klaffen jedoch häufig gravierende Kontrolllücken:
Vereinbarte Service Level Agreements (SLAs) stehen zwar im Vertrag, tatsächliche Lösungszeiten versickern jedoch in unübersichtlichen Ticketsystemen,
Änderungen an Produktionssystemen (Deployments, Patching) werden unter Zeitdruck ohne fundierte Risikoanalyse und ohne formelle Freigabe des Change Advisory Boards (CAB) eingespielt; bei Systemausfällen fehlt der Prüfpfad,
Wiederkehrende Systemabbrüche werden durch kurzfristige Neustarts behoben, anstatt eine systematische Ursachenforschung (Problem Management) zu erzwingen,
Kündigt sich eine externe Audit-App, ein Bankenprüfer oder die Zertifizierungsgesellschaft an, verbringt das IT-Team Wochen damit, manuelle Freigabenachweise und Konfigurationsdaten mühsam zusammenzusuchen.
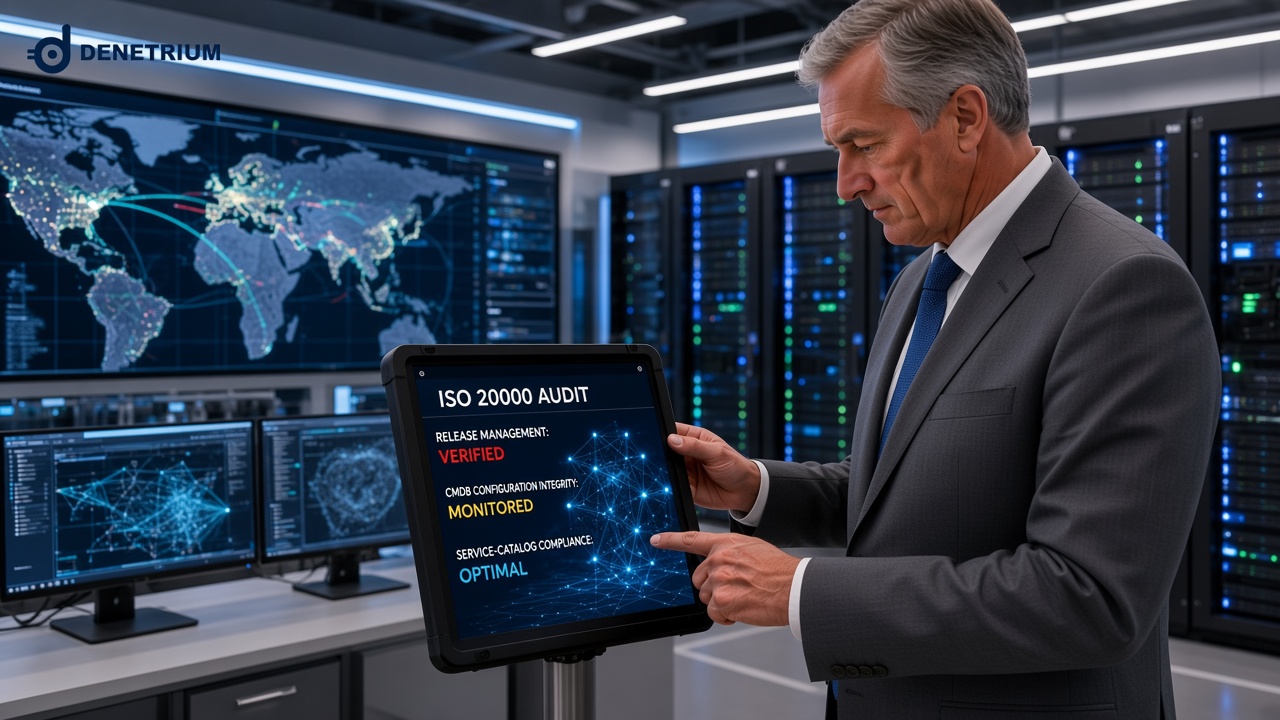
Dynamische IT-Landschaften lassen sich nicht über Excel-Tabellen und informelle E-Mail-Freigaben steuern. Eine manipulationssichere Service-Governance erfordert eine spezialisierte digitale Audit-Software, die Vor-Ort- und Prozessprüfungen mobil erfasst, SLA-Verletzungen sichtbar macht und Korrekturmaßnahmen verbindlich schließt.
Fünf zentrale Säulen, mit denen das Audit-Tracking-Programm, das Online-Audit und die mobile Audit-App von Denetrium Ihre ISO 20000-Prozesse auditfest absichern:
1. Prüfkataloge nach ISO/IEC 20000-1:2018 für ITIL-Prozesse
Die ISO 20000 umfasst mehr als 20 Kernprozesse – von der Kapazitätsplanung bis zur Steuerung externer Cloud-Provider.
Die Denetrium-Lösung: Konfigurieren Sie modulare Prüflisten für Service Level Management, Incident- und Problembehandlung sowie Change Enablement.
Verknüpfen Sie Prüfpunkte direkt mit Abschnitten der ISO 20000-1 (Kapitel 8.2 Serviceportfolio, Kapitel 8.5 Change Management, Kapitel 8.6 Service-Level-Management). Vor-Ort-Prüfungen liefern sofort den unanfechtbaren Revisionsnachweis.
2. Sichere Produktivsysteme durch Change-Governance-Audits
Rund 80 % aller ungeplanten Systemstillstände sind auf unzureichend geprüfte Änderungen an Software oder Infrastruktur zurückzuführen.
Die Denetrium-Lösung: IT-Revisoren prüfen Deployment-Freigaben, dokumentierte Rollback-Konzepte und Testprotokolle direkt in der Plattform.
Unautorisierte Änderungen lösen sofortige Warnungen an die IT-Leitung aus; der lückenlose Audit Trail dokumentiert jeden Schritt revisionssicher.
3. CMDB- und Hardware-Verifikation vor Ort im Rechenzentrum
Konfigurationsdatenbanken (CMDB) müssen mit den real vorhandenen Servern, Switches und Lizenzen übereinstimmen.
Die Denetrium-Lösung: Physische Serverracks, Firewall-Appliances und unterbrechungsfreie Stromversorgungen (USV) werden mit QR-Codes gekennzeichnet.
Der Auditor scannt die Systeme vor Ort mit der Audit-App und verifiziert Wartungszustände, Verkabelungsdisziplin und Portabsicherungen zwingend per Live-Foto und Zeitstempel. Schreibtisch-Audits werden technisch ausgeschlossen.
4. Ursachenbezogenes CAPA-Management bei wiederkehrenden Störungen
Ein Serverdienst, der wöchentlich ausfällt, ist keine isolierte Störung, sondern ein strukturelles Problem, das dauerhaft gelöst werden muss.
Die Denetrium-Lösung: Jede erfasste SLA-Verletzung oder chronische Störung erzeugt automatisch eine terminierte Korrekturmaßnahme (CAPA).
Das IT-Team führt eine geführte 5-Why-Ursachenanalyse durch, dokumentiert Fehlerbereinigungen und lädt Testprotokolle hoch, bevor der Vorgang durch den Lead-Auditor digital geschlossen wird.
5. Permanente Revisionssicherheit für Bankenprüfungen und ISO 20000-Audits
Beenden Sie die zeitraubende Suche nach historischen Änderungsprotokollen vor externen Kundenprüfungen oder Zertifizierungsaudits.
Die Denetrium-Lösung: CAB-Protokolle, SLA-Erfüllungsberichte, Audits von IT-Dienstleistern und Notfallwiederanlauftests lagern verschlüsselt in der Cloud.
Auf Knopfdruck exportieren Sie vollständige ISO 20000-Nachweisdossiers für das interne Audit und externe Gutachter.
Überlassen Sie Ihre IT-Verfügbarkeit und Servicequalität nicht unverifizierten Tabellen und informellen Absprachen. Nutzen Sie die Audit-Software, das Online-Audit und das Audit-Tracking-Programm von Denetrium, um IT-Servicestandards transparent, verlässlich und prüfungssicher auf höchstem Niveau zu steuern.